Server- und Service-Monitoring für öffentliche Ziele
Ein Monitor prüft einen öffentlich erreichbaren Host oder Dienst regelmässig und zeigt den Zustand im Manager. Unterstützt werden ICMP, TCP, UDP, HTTP und HTTPS. TCP-Monitore können zusätzlich direktes TLS oder STARTTLS für SMTP, IMAP und POP3 verwenden.
Für TCP und UDP wird zusätzlich ein Port angegeben. HTTP- und HTTPS-Monitore verwenden eine vollständige URL. Optional kann minIP einen erwarteten Text in der Antwort suchen. So reicht nicht nur ein erfolgreicher HTTP-Status: Eine Statusseite kann zum Beispiel zusätzlich das Wort healthy oder eine andere eindeutig erwartete Zeichenfolge liefern.
ICMP, TCP und UDP
Erreichbarkeit und Latenz für öffentlich routbare Hosts prüfen. TCP- und UDP-Ports müssen in der zentralen Port-Policy freigegeben sein.
HTTP und HTTPS
Web-Endpunkte mit URL, Timeout und optionalem Antworttext überwachen. Redirects werden bewusst nicht automatisch verfolgt.
Direktes TLS & STARTTLS
SMTPS, IMAPS und POP3S direkt per TLS prüfen oder SMTP, IMAP und POP3 über STARTTLS überwachen. Der TLS-Handshake ist Teil des eigentlichen Service-Checks.
Typische Beispiele sind SMTPS auf Port 465, IMAPS auf 993 und POP3S auf 995 mit direktem TLS sowie SMTP auf 25/587, IMAP auf 143 und POP3 auf 110 mit STARTTLS.
Prüfintervall, Timeout und Ausfalllogik
Das kleinste reguläre Prüfintervall beträgt 15 Sekunden. Weitere wählbare Intervalle reichen von 30 Sekunden bis zu einer Stunde. Der Timeout ist auf maximal 15 Sekunden begrenzt. Die Grenzen verhindern unnötig häufige Prüfungen öffentlicher Ziele.
Pro Monitor lässt sich festlegen, nach wie vielen aufeinanderfolgenden Fehlern ein Ausfall gemeldet wird. Kurze Paketverluste oder Neustarts müssen dadurch nicht sofort einen Alarm auslösen.
E-Mail-Alarmierung und Entwarnung
Für jeden Monitor kann die Alarmierung separat aktiviert werden. Die Empfängeradresse muss nicht der Login-Adresse entsprechen; mehrere Empfänger können mit Komma oder Semikolon eingetragen werden. Nach Erreichen der konfigurierten Fehlergrenze sendet minIP eine Ausfallmeldung. Sobald der Dienst wieder stabil erreichbar ist, folgt eine Entwarnung.
Bei Wartungsarbeiten können Alarme vorübergehend stummgeschaltet werden. Die Messungen laufen weiter.
Verlauf, Latenz und Verfügbarkeit
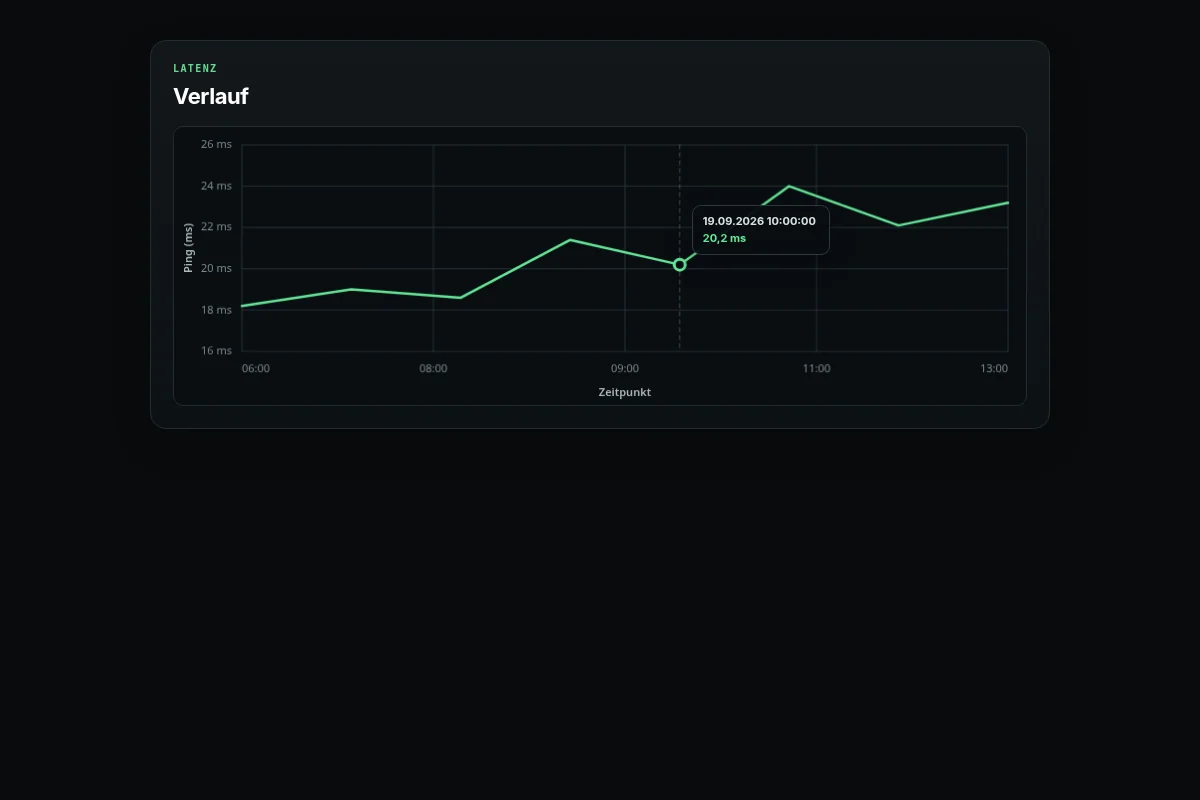
Der Manager zeigt den letzten Status, die zuletzt gemessene Latenz und die Verfügbarkeit der vergangenen 24 Stunden direkt am Monitor. In der Detailansicht stehen Zeiträume von 24 Stunden, 7 Tagen und 31 Tagen zur Verfügung. Die Latenzkurve passt ihre Skala an die gemessenen Werte an.
Beim Überfahren der Kurve wird der nächstgelegene Messpunkt hervorgehoben und mit lokalem Zeitpunkt sowie Ping-Wert in Millisekunden angezeigt. Zusätzlich zeigt ein kompakter Verfügbarkeitsstreifen, wann der Dienst erreichbar beziehungsweise nicht erreichbar war.
TLS-Zertifikate vor dem Ablauf erkennen
Bei HTTPS- und TCP-TLS-Monitoren kann die verbleibende Laufzeit des Zertifikats separat überwacht werden. Die Warnschwelle ist pro Monitor einstellbar, beispielsweise 14 oder 30 Tage vor Ablauf. Unterstützt werden direktes TLS sowie SMTP-, IMAP- und POP3-STARTTLS. Die Restlaufzeit wird im Manager in Tagen und mit Ablaufdatum angezeigt. Die reine Restlaufzeit kann auch bei bereits abgelaufenen, selbst signierten oder durch eine private CA ausgestellten Zertifikaten ausgelesen werden; davon getrennt kann der normale Service-Check eine gültige Zertifikatskette und den passenden Hostnamen verlangen.
Warum nur öffentliche Ziele erlaubt sind
minIP überwacht nur öffentlich erreichbare Ziele. Private, lokale, CGNAT- und andere reservierte Adressbereiche können nicht als Monitorziel verwendet werden.
Für TCP, UDP und bestimmte HTTPS-Ziele gelten zusätzlich freigegebene Ports. Welche Werte möglich sind, zeigt der Manager bei der Konfiguration.
*.minip.ch-Hosts genügt oft der einfachere DynDNS Health Check. Das eigenständige Monitoring ist für zusätzliche öffentliche Server, Dienste, APIs und Zertifikate gedacht.Monitoring zusammen mit DNS Hosts und Failover
Der besondere Nutzen entsteht aus der Kombination: Dynamic DNS hält wechselnde Adressen aktuell, Static DNS verwaltet feste Records, der Health Check prüft den eigenen Host, das Service Monitoring kontrolliert weitere öffentliche Dienste und DNS Failover kann bei einem Leitungsproblem einen dafür vorgesehenen DNS-Record auf ein anderes Ziel umschalten. Alle Bausteine sind getrennt nutzbar.